IP, dispositivo e geolocalização podem reconstruir compatibilidades de uso, mas raramente identificam, isoladamente, a pessoa física autora de uma transação.
Em uma frase
Atribuição não é um dado isolado; é uma inferência construída a partir de múltiplas evidências e de seus limites.
Resumo executivo
Endereço IP, identificação de dispositivo e geolocalização aparecem com frequência em relatórios antifraude e laudos digitais. Embora sejam sinais valiosos, nenhum deles deve ser confundido, isoladamente, com identidade civil ou autoria. Redes compartilhadas, Carrier-Grade NAT, VPNs, proxies, dispositivos multiusuário, técnicas de fingerprinting, limitações de precisão e diferenças entre fontes de localização podem alterar profundamente a interpretação. Este artigo propõe um modelo de análise baseada em correlação, explica por que IP sem porta e timestamp pode ser insuficiente em cenários de CGNAT e mostra como distinguir “atribuição de conexão”, “atribuição de dispositivo” e “atribuição de pessoa”.
Palavras-chave: IP; CGNAT; device fingerprint; geolocalização; autoria; evidência digital; perícia.
1. Antes de falar em autoria, separe três perguntas
Em uma investigação digital, é comum encontrar uma conclusão do tipo: “o IP pertence ao cliente, logo ele realizou a operação”. Essa frase comprime três perguntas tecnicamente distintas:
Qual conexão de rede originou determinada comunicação?
Qual dispositivo ou ambiente computacional participou da sessão?
Qual pessoa operava esse dispositivo naquele momento?
Cada pergunta exige fontes e inferências diferentes. O endereço IP pode ajudar na primeira. Um conjunto de atributos de dispositivo pode fortalecer a segunda. A terceira costuma exigir correlação com autenticação, posse, comportamento, dados cadastrais e contexto adicional.
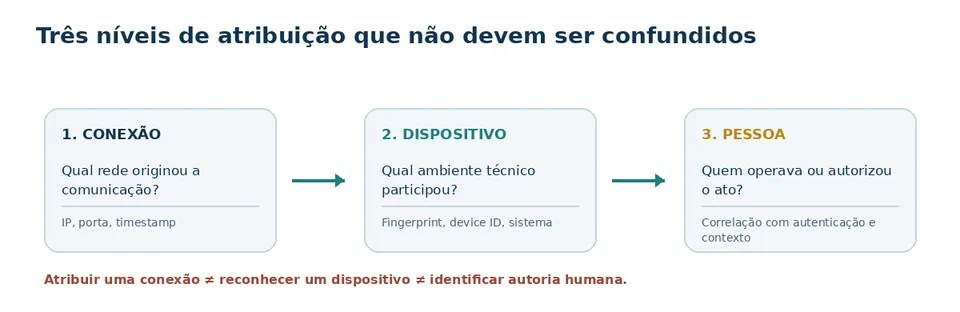
A perícia perde precisão quando trata esses níveis como equivalentes.
2. O que um endereço IP realmente representa
Um endereço IP identifica um ponto lógico de comunicação em uma rede, não uma pessoa. Em alguns cenários residenciais simples, um IPv4 público pode estar associado temporariamente a um assinante. Mesmo assim, diferentes dispositivos e usuários podem compartilhar a mesma conexão por meio de um roteador.
A situação se torna ainda mais importante com Carrier-Grade NAT (CGNAT). A IETF documenta que provedores podem compartilhar um único IPv4 público entre vários assinantes. Para atribuir uma conexão específica, a informação relevante pode ser o conjunto IP público + porta de origem + timestamp + protocolo, correlacionado aos registros do operador.[1][2][3]
O RFC 6888 observa que, em ambientes CGN, o administrador pode precisar identificar um assinante a partir do endereço externo, porta e horário. O RFC 6302 recomenda que servidores voltados à Internet registrem a porta de origem juntamente com IP e timestamp precisamente por causa do compartilhamento de endereços.[1][2]
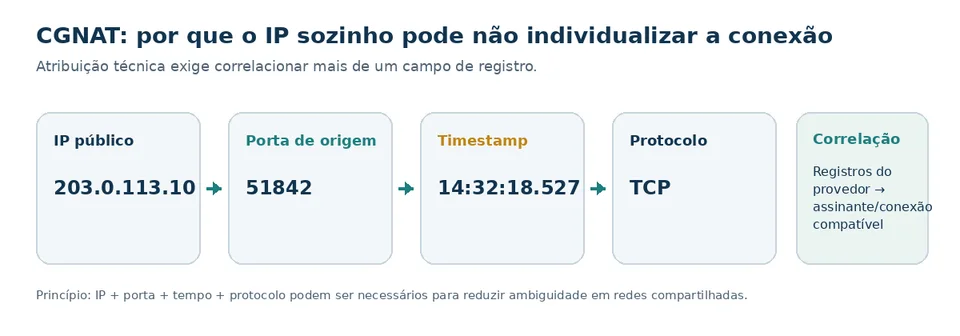
Consequência pericial: um relatório que apresente apenas “IP 203.0.113.x” pode não conter informação suficiente para individualizar uma conexão em determinado ambiente de rede.
3. Tempo é parte da identificação
Endereços e portas são recursos reutilizados. Por isso, o timestamp não é mero detalhe de apresentação.
A IETF destaca a importância de sincronização temporal em cenários de NAT compartilhado. Pequenas divergências entre o relógio do serviço e o relógio do provedor podem criar ambiguidade na atribuição.[3][4]
Em uma análise técnica, deve-se verificar:
timezone do sistema;
UTC ou horário local;
precisão do timestamp;
existência de milissegundos quando relevantes;
fonte de sincronização do relógio;
clock drift conhecido;
momento de geração versus momento de armazenamento do evento;
eventual normalização posterior do horário.
Um log sem contexto temporal confiável pode parecer preciso, mas sustentar uma inferência frágil.
4. IP atribui conexão, não necessariamente autoria
Mesmo que a perícia consiga vincular uma conexão pública a um determinado assinante, ainda é necessário interpretar o que isso significa.
Uma mesma conexão pode atender:
vários moradores de uma residência;
empregados em uma empresa;
hóspedes de um hotel;
clientes de um estabelecimento;
equipamentos IoT;
máquinas virtuais;
dispositivos comprometidos;
acesso remoto;
roteadores com Wi-Fi compartilhado.
Além disso, VPNs, proxies e redes de anonimização podem fazer com que o IP observado pelo serviço seja de um intermediário.
Portanto, a formulação tecnicamente defensável tende a ser: “a comunicação observada foi associada a determinada conexão ou infraestrutura de rede”, e não automaticamente “a pessoa X realizou a operação”.
5. Device fingerprint: uma identidade probabilística do ambiente
Sistemas antifraude usam frequentemente device fingerprinting. O objetivo é reconhecer ou reidentificar um dispositivo, navegador ou ambiente por combinação de características observáveis.
Entre os sinais possíveis estão:
versão do sistema operacional;
versão do aplicativo;
modelo do equipamento;
resolução de tela;
idioma;
timezone;
capacidades do navegador;
identificadores persistentes permitidos pela plataforma;
propriedades gráficas;
configurações do user agent;
características de rede;
tokens emitidos previamente pelo próprio aplicativo.
O W3C define browser fingerprinting como a capacidade de identificar ou reidentificar usuário, user agent ou dispositivo por configurações ou outras características observáveis, e ressalta que a técnica também traz riscos de privacidade.[5]
Isso revela um ponto essencial para a perícia: fingerprint não é necessariamente um número físico imutável gravado no hardware. Dependendo da implementação, pode ser uma classificação probabilística e parcialmente mutável.
6. O que deve ser perguntado sobre um “ID de dispositivo”
Quando um documento menciona “device ID”, a expressão é insuficiente sem definição técnica. O perito deveria determinar:
quem gera o identificador;
em qual camada ele existe;
se é persistente após reinstalação do aplicativo;
se muda com atualização do sistema;
se depende de cookie ou armazenamento local;
se deriva de atributos probabilísticos;
se existe mecanismo de assinatura criptográfica;
se o servidor consegue verificar sua origem;
se pode ser copiado, clonado ou replayed;
se o histórico do identificador está disponível.
Dois sistemas podem usar a expressão “ID de dispositivo” para mecanismos com propriedades completamente diferentes.
7. Dispositivo conhecido não significa usuário conhecido
Se determinado aparelho foi utilizado centenas de vezes pelo titular, isso constitui um elemento contextual relevante. Porém, a conclusão ainda depende do evento contestado.
Um dispositivo legítimo pode ter sido:
emprestado;
furtado;
desbloqueado por terceiro;
controlado remotamente;
contaminado por malware;
utilizado durante um golpe de engenharia social;
acessado sob coerção;
utilizado com credenciais obtidas por recuperação de conta.
Por isso, a combinação “mesmo dispositivo + mesmo IP” aumenta consistência com o histórico, mas não elimina automaticamente hipóteses alternativas.
8. Geolocalização: qual tecnologia gerou a coordenada?
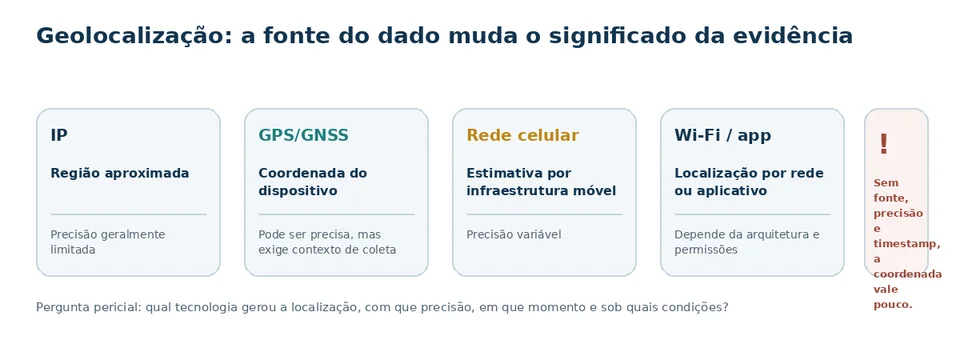
“Localização” também não é um tipo único de evidência.
Ela pode vir de:
GNSS/GPS:
coordenadas obtidas por sensores do dispositivo;
rede celular:
estimativa baseada em infraestrutura móvel;
Wi-Fi:
localização associada a pontos de acesso conhecidos;
endereço IP:
estimativa por bases de geolocalização;
dados declarados:
endereço de cadastro ou informação inserida pelo usuário.
A precisão varia substancialmente. Uma estimativa por IP pode apontar cidade ou região e ainda assim não indicar o ponto físico exato. GPS pode ser muito mais preciso, mas sua coleta, permissões, integridade e possibilidade de spoofing precisam ser analisadas.
Uma coordenada sem informação sobre fonte, precisão estimada, timestamp e método de aquisição tem valor limitado.
9. O melhor modelo é a correlação multissinal
A atribuição se fortalece quando sinais independentes convergem.
Exemplo hipotético:
login realizado por dispositivo historicamente associado à conta;
autenticação forte concluída;
sessão originada de rede compatível com histórico;
geolocalização coerente;
comportamento de navegação semelhante;
nenhuma troca recente de credencial;
transação confirmada por mecanismo criptográfico vinculado ao dispositivo.
Esse conjunto é tecnicamente mais informativo que qualquer elemento sozinho.
Em sentido inverso, divergências podem ser igualmente relevantes:
novo dispositivo;
localização inédita;
troca de senha minutos antes;
recuperação de conta;
mudança brusca de limite;
novo favorecido;
IP de VPN ou datacenter;
sessão incompatível com padrão anterior.
O trabalho pericial não deveria selecionar apenas os indicadores que apoiam uma narrativa; deve avaliar hipóteses concorrentes e procurar sinais discriminantes.
10. Preservação e auditabilidade
Uma conclusão de atribuição deveria deixar explícita uma escada inferencial: (a) o que permite atribuir uma conexão; (b) o que permite associar um ambiente ou dispositivo; e (c) o que, adicionalmente, permite inferir quem operava esse dispositivo. Pular diretamente do primeiro ou segundo nível para autoria humana é um erro categorial. Em relatórios tecnicamente maduros, cada nível deve indicar as fontes utilizadas, as hipóteses alternativas e o grau de suporte fornecido pela correlação.
A correlação só é confiável se os dados puderem ser auditados.
A ISO/IEC 27037 trata da identificação, coleta, aquisição e preservação de evidência digital.[6] O NIST SP 800-86 reforça a necessidade de processos estruturados de coleta, exame, análise e relato.[7]
A ISO/IEC 27042 acrescenta uma exigência particularmente útil: a análise precisa ser documentada de modo que sua validade, reprodutibilidade e repetibilidade possam ser avaliadas.[9] A ISO/IEC 27043, por sua vez, oferece um modelo de princípios e processos para investigação de incidentes, útil quando a atribuição depende de múltiplas fontes e etapas.[10]
Para IP, device fingerprint e geolocalização, é útil conhecer:
fonte original dos dados;
esquema do banco ou log;
unidade e formato dos campos;
regra de retenção;
alterações de arquitetura ao longo do tempo;
procedimento de exportação;
filtros aplicados;
integridade do arquivo entregue;
documentação do algoritmo que produz classificações derivadas.
Um campo “device_risk = low”, por exemplo, é uma conclusão de um sistema. Para interpretação pericial, pode ser necessário conhecer quais entradas produziram esse resultado.
11. Perguntas periciais mais precisas
Em vez de perguntar “o IP pertence ao autor?”, perguntas tecnicamente melhores seriam:
o endereço IP era público, privado ou compartilhado por CGNAT?
a porta de origem foi registrada?
qual é a precisão do timestamp?
é possível correlacionar IP, porta e horário com um assinante?
quais características compõem o identificador de dispositivo utilizado?
o identificador é determinístico, criptográfico ou probabilístico?
o dispositivo observado já havia sido utilizado anteriormente na conta?
qual tecnologia produziu a localização apresentada?
qual precisão estava associada ao dado de localização?
os sinais disponíveis convergem ou apresentam inconsistências relevantes?
Essas perguntas deslocam o debate da aparência de certeza para a qualidade real da evidência.
12. Conclusão
IP, device fingerprint e geolocalização podem ser extremamente úteis em uma investigação digital, mas são sinais técnicos com escopos específicos. IP ajuda a atribuir tráfego a uma conexão; fingerprint ajuda a reconhecer um ambiente; geolocalização estima ou mede posição segundo uma tecnologia particular. Nenhum desses elementos, isoladamente, é sinônimo de autoria humana.
A conclusão pericial mais forte surge da correlação entre rede, dispositivo, autenticação, sessão, transação e contexto. Quanto mais explícita for a distinção entre o que foi medido e o que está sendo inferido, maior a transparência científica do laudo.
Em prova digital, precisão não significa apenas apresentar números exatos. Significa saber exatamente o que cada número representa.
Referências
IETF.
RFC 6888: Common Requirements for Carrier-Grade NATs
. 2013. https://www.rfc-editor.org/rfc/rfc6888
IETF.
RFC 6302: Logging Recommendations for Internet-Facing Servers
. 2011. https://www.rfc-editor.org/rfc/rfc6302
IETF.
RFC 6269: Issues with IP Address Sharing
. 2011. https://www.rfc-editor.org/rfc/rfc6269
IETF.
RFC 7422: Deterministic Address Mapping to Reduce Logging in Carrier-Grade NAT Deployments
. 2014. https://www.rfc-editor.org/rfc/rfc7422
W3C.
Mitigating Browser Fingerprinting in Web Specifications
. W3C Group Note, 25 Sep. 2025. https://www.w3.org/TR/fingerprinting-guidance/
ISO/IEC.
ISO/IEC 27037:2012 — Guidelines for identification, collection, acquisition and preservation of digital evidence
. https://www.iso.org/standard/44381.html
NIST.
SP 800-86: Guide to Integrating Forensic Techniques into Incident Response
. https://doi.org/10.6028/NIST.SP.800-86
NIST.
SP 800-63-4: Digital Identity Guidelines
. 2025. https://csrc.nist.gov/pubs/sp/800/63/4/final
ISO/IEC.
ISO/IEC 27042:2015 — Guidelines for the analysis and interpretation of digital evidence
. https://www.iso.org/standard/44406.html
ISO/IEC.
ISO/IEC 27043:2015 — Incident investigation principles and processes
. https://www.iso.org/standard/44407.html
Nota editorial: os exemplos são técnicos e gerais. A atribuição em caso concreto depende da arquitetura real, da origem dos registros e das hipóteses efetivamente discutidas nos autos.