Registros on-chain podem ser extremamente fortes para demonstrar o que ocorreu dentro de uma rede, mas não resolvem sozinhos identidade, intenção, titularidade econômica ou significado jurídico.
Em uma frase
A blockchain registra eventos; a perícia precisa distinguir o que é fato observável, o que é interpretação do protocolo e o que depende de atribuição off-chain.
Resumo executivo
Blockchains públicas oferecem registros distribuídos, verificáveis e resistentes a alterações, o que as torna fontes valiosas de evidência. Entretanto, um registro on-chain não responde sozinho a perguntas de identidade, intenção, propriedade econômica ou contexto contratual. Uma transação pode provar que determinado estado foi aceito pela rede segundo suas regras; a ligação entre endereço e pessoa exige evidência adicional. Este artigo diferencia fatos diretamente observáveis de inferências, discute assinaturas, timestamps, confirmações, smart contracts, eventos, bridges e dados off-chain, e propõe uma metodologia pericial para apresentar evidência blockchain sem transformar pseudonimato em falsa certeza.
Palavras-chave: blockchain; evidência digital; transação on-chain; wallet; atribuição; perícia blockchain.
Leitura rápida: o que a blockchain prova — e o que não prova
O LEDGER DEMONSTRA | EXIGE CORRELAÇÃO | NÃO DECIDE SOZINHO |
|---|---|---|
Hash, bloco, endereço, valores e confirmações | KYC, dados de exchange, dispositivos e fontes externas | Identidade civil por trás de um endereço |
Execução de funções, eventos e mudanças de estado | Semântica do protocolo, versão do contrato e contexto histórico | Intenção, consentimento ou conhecimento da pessoa |
Sequência de eventos e transferências registradas | Dados off-chain, documentos, logs e contexto contratual | Titularidade jurídica, responsabilidade ou validade do negócio |
1. O que a blockchain prova com força — e onde começa a inferência
O NIST descreve blockchain como um ledger distribuído, resistente a adulteração, no qual transações são registradas e compartilhadas conforme um mecanismo de consenso.[1] Essa arquitetura oferece uma vantagem importante para fins probatórios: dados históricos podem ser verificados independentemente por diferentes participantes e ferramentas.
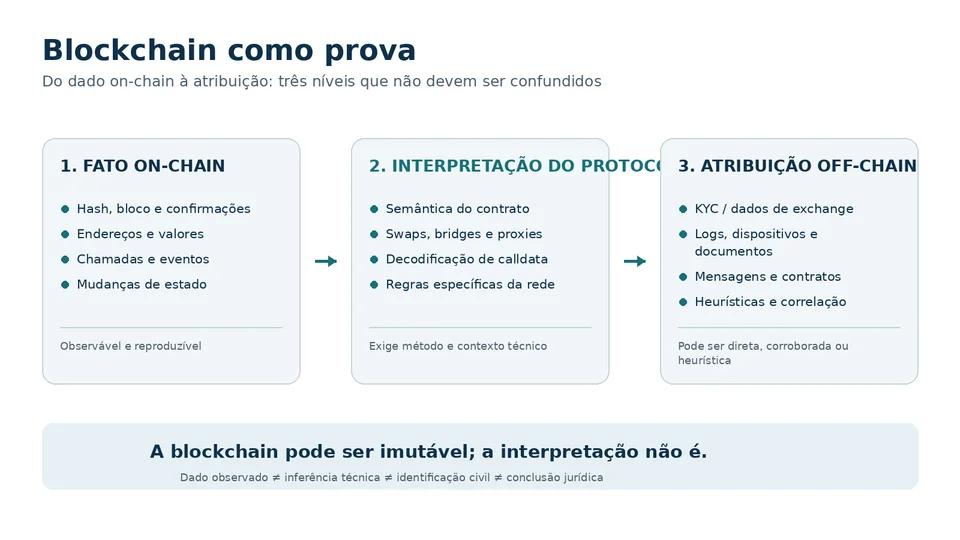
Mas é necessário separar duas camadas:
fato on-chain: aquilo que pode ser reproduzido diretamente a partir do estado e histórico da rede;
atribuição off-chain: a ligação do dado on-chain a uma pessoa, empresa, contrato, aparelho ou evento externo.
A primeira camada pode ser tecnicamente muito forte. A segunda frequentemente depende de hipóteses, fontes externas e correlação.
2. O que uma transação pública normalmente permite verificar
Dependendo da blockchain, é possível verificar:
identificador ou hash da transação;
bloco em que foi incluída;
ordem relativa e número de confirmações;
endereços de origem e destino ou contas envolvidas;
ativos e valores transferidos;
taxas;
dados de entrada;
chamadas a smart contracts;
eventos emitidos;
mudanças de estado;
status de execução;
horário atribuído ao bloco segundo o protocolo;
código do contrato, quando publicado/verificável;
relações com transações anteriores e posteriores.
Esses elementos podem ser reproduzidos por um nó, explorador ou biblioteca, mas uma análise pericial deveria preferir procedimentos auditáveis e, para questões críticas, evitar depender exclusivamente de uma interface web de terceiro.
3. Uma assinatura válida prova controle de chave — em determinado contexto
Em muitas redes, uma transação válida contém prova criptográfica de autorização associada a uma chave privada. Isso sustenta uma conclusão técnica importante: alguém ou algum sistema com capacidade de produzir a assinatura correspondente autorizou a transação segundo as regras daquele protocolo.
Porém, isso não identifica automaticamente a pessoa física que manipulou a chave.
A chave pode estar em:
carteira de software;
hardware wallet;
exchange custodial;
serviço MPC;
cofre institucional;
smart contract multisig;
dispositivo comprometido;
infraestrutura automatizada.
Assim, “o endereço A assinou” e “a pessoa X realizou conscientemente a operação” são proposições diferentes.
4. Endereço não é identidade civil
Blockchains públicas são frequentemente pseudônimas, não necessariamente anônimas. Um endereço pode ser rastreável ao longo do tempo, mas normalmente não carrega nome civil.
A atribuição costuma surgir de fontes como:
dados de exchange/KYC;
endereço publicamente divulgado;
apreensão de dispositivo;
seed phrase ou chave encontrada;
registros de login;
comprovantes de retirada;
mensagens ou contratos;
tags de serviços de analytics;
padrões de transação e clustering.
A literatura de blockchain forensics mostra o uso de heurísticas de clustering e address tagging, mas também destaca incertezas, ausência de ground truth e dificuldades introduzidas por técnicas de privacidade.[2][3]
Portanto, a perícia deve classificar claramente se uma atribuição é direta, corroborada ou heurística.
5. Timestamp de bloco não é relógio forense absoluto
O horário associado a um bloco é útil para posicionar eventos, mas não deve ser automaticamente tratado como um timestamp de precisão equivalente a um log de sistema sincronizado.
Protocolos diferentes têm regras diferentes de aceitação temporal. Em algumas redes, o timestamp é proposto pelo produtor do bloco dentro de determinadas restrições. A análise deve conhecer a semântica específica da rede.
Para correlação com fatos externos — login, chamada telefônica, e-mail, acesso a exchange — é prudente considerar:
timezone e normalização;
intervalo de produção de blocos;
finality ou confirmações;
relógios de sistemas off-chain;
possível diferença entre broadcast, inclusão e confirmação.
6. Smart contracts: a transação pode ser apenas o início da interpretação
Em redes programáveis, o resultado econômico pode depender de uma sequência de chamadas internas e eventos.
Uma transação pode:
trocar tokens em uma DEX;
chamar um aggregator;
depositar em bridge;
emitir wrapped asset;
executar flash loan;
interagir com proxy upgradeable;
disparar operações internas;
falhar parcialmente ou reverter.
Interpretar apenas “from/to/value” pode ser insuficiente. É necessário analisar calldata, logs/eventos, estado do contrato, versões de implementação e semântica do protocolo.
Quando há proxy, por exemplo, o endereço do contrato pode permanecer constante enquanto a lógica de implementação muda. Uma perícia sobre evento histórico precisa considerar qual código estava efetivamente ativo naquele bloco.
7. Bridges e múltiplas redes complicam a narrativa linear
O estado da arte de blockchain forensics já precisa considerar fluxos cross-chain. Estudos recentes propõem métodos para correlacionar eventos entre redes EVM e demonstram que bridges reduzem a transparência de análises restritas a uma única chain.[4]
A literatura de 2025–2026 também destaca mixers, chain hopping, bridges e Layer 2 como desafios relevantes para rastreamento.[5][6]
Em litígios, isso significa que “o ativo saiu da wallet A” não encerra necessariamente o caminho. Pode haver:
burn/mint entre redes;
lock/unlock em bridge;
wrapped tokens;
swaps intermediários;
relayers;
agregadores;
L2 settlement posterior.
A perícia precisa explicitar o mecanismo técnico de cada salto.
8. Blockchain preserva o registro, não o significado jurídico
Uma blockchain pode demonstrar que um token foi transferido. Não decide, por si só:
se havia autorização contratual;
se houve vício de consentimento;
se a chave foi comprometida;
se houve fraude;
quem é proprietário jurídico do ativo;
se um token representa validamente um ativo off-chain;
se determinada entidade tinha dever de custódia.
Essas são questões que exigem documentos, fatos e enquadramento jurídico além da camada técnica.
Essa fronteira é especialmente importante para o perito: o laudo deve explicar tecnologia e fatos verificáveis sem substituir o juízo jurídico.
9. Como preservar evidência on-chain adequadamente
A imutabilidade do ledger não elimina a necessidade de cadeia de custódia da análise. O objeto pericial pode incluir dados obtidos de nó próprio ou de terceiros, scripts de parsing, regras de clustering, tags externas, APIs, versões de software e parâmetros de consulta. Uma conclusão só é auditável quando outro especialista consegue compreender de quais dados ela partiu e como os transformou. A ISO/IEC 27042 oferece um referencial útil para esse ponto ao tratar validade, reprodutibilidade e repetibilidade na análise e interpretação de evidência digital.[12]
A aparente permanência da blockchain não elimina a necessidade de documentação pericial.
Uma análise reproduzível deveria registrar:
rede e chain ID;
número do bloco;
hash do bloco;
hash da transação;
endereço do contrato;
token contract e decimals;
método de consulta;
software/biblioteca e versão;
endpoint ou nó utilizado;
data da coleta;
dados brutos obtidos;
transformação aplicada;
hashes dos arquivos exportados;
screenshots apenas como ilustração, não como única fonte.
Quando a evidência inclui dados off-chain, os princípios usuais de cadeia de custódia e preservação digital continuam aplicáveis. A ISO/IEC 27037 fornece uma base para identificação, coleta e preservação de evidência digital.[7]
10. Exploradores são úteis — mas não devem virar caixa-preta
Etherscan, mempool explorers e interfaces equivalentes são excelentes para consulta. Porém, uma conclusão pericial importante deveria ser reproduzível por dados subjacentes.
Perguntas relevantes:
o explorador decodificou corretamente o contrato?
a tag de entidade é própria ou fornecida por terceiro?
o valor mostrado é raw amount ou já convertido por decimals?
a interpretação depende de preço histórico fornecido externamente?
o serviço mantém histórico de sua metodologia?
Quando possível, separar dado da blockchain de enriquecimento analítico do provedor.
11. Um modelo de níveis de afirmação
Uma forma de comunicar resultados é classificar afirmações:
Nível 1 — observação direta
“Na rede Ethereum, a transação X foi incluída no bloco Y e transferiu Z unidades do token T.”
Nível 2 — interpretação de protocolo
“A chamada executou função de swap no contrato analisado e produziu os eventos A e B.”
Nível 3 — atribuição corroborada
“O endereço foi vinculado à conta de exchange identificada por documentos e registros independentes.”
Nível 4 — atribuição heurística
“O conjunto de endereços é compatível com controle comum segundo determinada heurística, sujeita às limitações descritas.”
Essa separação torna o laudo mais transparente.
12. Contexto regulatório atual
No Brasil, o marco de ativos virtuais foi estabelecido pela Lei 14.478/2022. O Banco Central passou a disciplinar prestadoras de serviços de ativos virtuais por meio da Resolução BCB 520/2025, em vigor desde fevereiro de 2026, seguida por normas complementares de autorização, reporte, custódia e tratamento prudencial.[8][9]
Internacionalmente, a FATF atualizou em 2026 sua avaliação sobre ativos virtuais, stablecoins, unhosted wallets e DeFi, refletindo a crescente relevância de fluxos P2P e cross-chain.[10][11]
Esse contexto não altera as propriedades criptográficas da blockchain, mas aumenta a disponibilidade e importância de registros de custodiantes, controles e fontes off-chain que podem ser correlacionados à evidência pública.
13. Conclusão
Uma transação on-chain pode oferecer uma base probatória excepcionalmente verificável sobre o que ocorreu na rede. Seu limite aparece quando se tenta converter endereço em pessoa, assinatura em intenção ou transferência em conclusão jurídica.
A boa perícia blockchain trabalha justamente nessa fronteira. Ela preserva o rigor do registro criptográfico, documenta as inferências necessárias e declara incertezas onde a tecnologia não fornece resposta direta.
A regra prática é simples: a blockchain pode ser imutável; a interpretação não é. Por isso, método, atribuição e contexto precisam ser tão auditáveis quanto a própria transação.
Referências
NIST. Yaga, D. et al.
Blockchain Technology Overview — NISTIR 8202
. 2018. https://doi.org/10.6028/NIST.IR.8202
Atlam, H.F.; Ekuri, N.; Azad, M.A.; Lallie, H.S.
Blockchain Forensics: A Systematic Literature Review of Techniques, Applications, Challenges, and Future Directions
. Electronics, 2024, 13(17), 3568. https://doi.org/10.3390/electronics13173568
Nicholls, J. et al.
The next phase of identifying illicit activity in Bitcoin
. International Journal of Network Management, 2024. https://doi.org/10.1002/nem.2259
Yan, T.; Huang, C.; Tessone, C.
Tracing Cross-Chain Transactions Between EVM-Based Blockchains: An Analysis of Ethereum-Polygon Bridges
. Ledger, 2025. https://doi.org/10.5195/ledger.2025.433
Tippe, P.; Deckers, C.
Unmixing the mix: Patterns and challenges in Bitcoin mixer investigations
. Forensic Science International: Digital Investigation, 2025, 52, 301876. https://doi.org/10.1016/j.fsidi.2025.301876
Yoon, J.
A Full-Node Blockchain Forensic Framework for Cross-Layer Virtual Asset Tracking
. Electronics, 2026, 15(17), 3849. https://doi.org/10.3390/electronics15173849
ISO/IEC.
ISO/IEC 27037:2012 — Guidelines for identification, collection, acquisition and preservation of digital evidence
. https://www.iso.org/standard/44381.html
Brasil.
Lei nº 14.478, de 21 de dezembro de 2022
. https://www.planalto.gov.br/ccivil_03/_ato2019-2022/2022/lei/l14478.htm
Banco Central do Brasil.
Resolução BCB nº 520, de 10 de novembro de 2025
. https://www.bcb.gov.br/estabilidadefinanceira/exibenormativo?numero=520&tipo=Resolu%C3%A7%C3%A3o+BCB
FATF.
Seventh Targeted Update on Implementation of the FATF Standards on Virtual Assets/VASPs
. 2026. https://www.fatf-gafi.org/en/publications/Fatfrecommendations/targeted-updated-virtualassets-vasps-2026.html
FATF.
Targeted Report on Stablecoins and Unhosted Wallets — Peer-to-Peer Transactions
. 2026. https://www.fatf-gafi.org/en/publications/Virtualassets/targeted-report-stablecoins-unhosted-wallets.html
ISO/IEC.
ISO/IEC 27042:2015 — Guidelines for the analysis and interpretation of digital evidence
. https://www.iso.org/standard/44406.html
Nota editorial: a interpretação de redes, contratos e endereços deve ser realizada para o bloco, protocolo e arquitetura efetivamente envolvidos no caso concreto.