Resumen
La palabra “wallet” puede describir software autocustodial, hardware wallet, cuenta custodial en exchange, multisig, MPC, smart contract o infraestructura institucional. Cada arquitectura distribuye control, autenticación y autoridad operativa de manera distinta. Este artículo identifica evidencias necesarias para reconstruir una operación, diferencia posesión de credencial, control operativo y custodia jurídica e integra datos on-chain con logs de autenticación, políticas de claves y registros internos.
Palabras clave: wallet; exchange; custodia; MPC; multisig; criptoactivos.
1. Primera pregunta: ¿qué tipo de wallet?
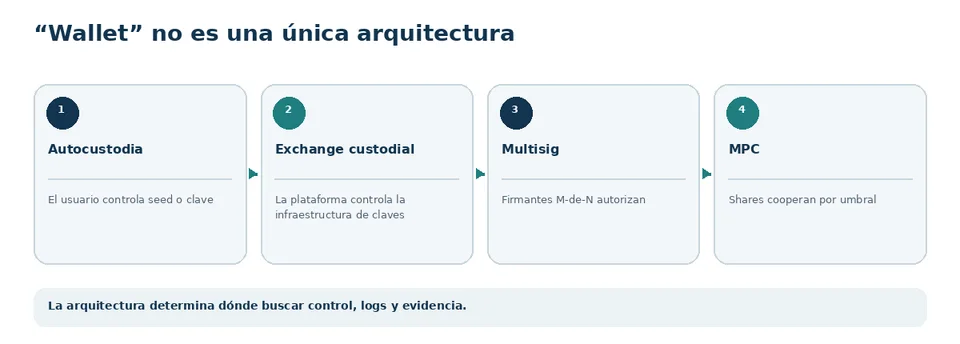
Una wallet no guarda “monedas” físicamente; gestiona credenciales capaces de autorizar operaciones sobre activos registrados en blockchain.
Puede tratarse de software self-custody, hardware wallet, cuenta custodial, multisig, MPC, smart contract wallet o custodia institucional con HSM y workflows.
El término por sí solo dice poco sobre quién podía mover los activos.
2. Control criptográfico, control operativo y titularidad son distintos
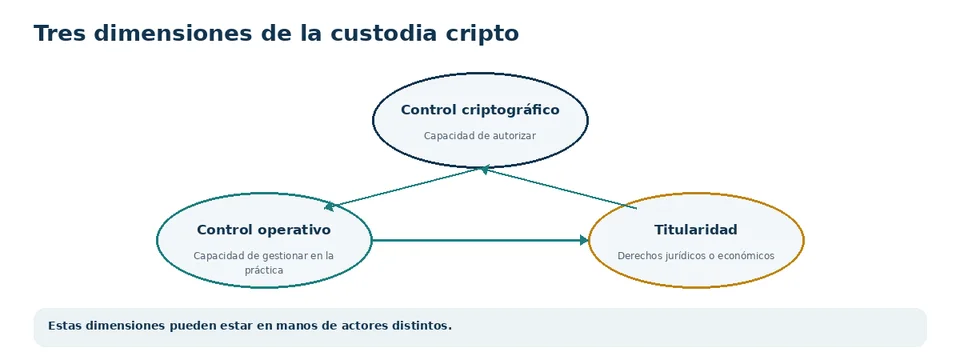
Conviene separar:
control criptográfico:
quién podía generar la autorización aceptada por la blockchain;
control operativo:
quién podía iniciar, aprobar, recuperar o instruir la operación;
titularidad jurídica/económica:
quién tenía derechos sobre el activo.
Una exchange puede controlar criptográficamente una hot wallet con fondos de muchos clientes mientras cada cliente controla únicamente una cuenta interna.
3. En exchanges, el evento crítico puede ocurrir antes de blockchain
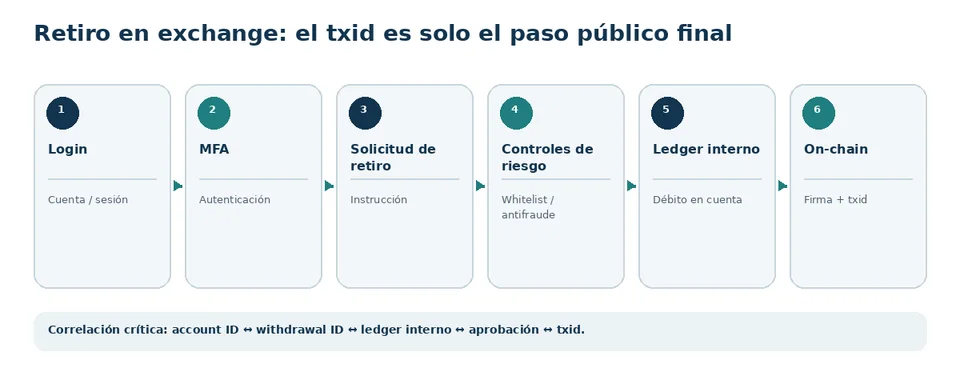
Una retirada puede incluir login, MFA, solicitud, análisis de riesgo, aprobación, ledger interno, batching, firma y broadcast.
El txid representa solo la etapa pública final.
Evidencias relevantes: account ID, logins, IP/puerto/tiempo, dispositivos, MFA, reset de password/2FA, whitelists, dirección de retirada, alertas, aprobaciones, withdrawal ID, mapeo al txid, ledger, notificaciones y tickets.
4. Seed phrase y private key: evidencia crítica y sensible
La posesión de una seed puede demostrar capacidad de control, pero no debería reproducirse innecesariamente en un informe público. Pueden usarse métodos de verificación que preserven el secreto y documenten derivation path, direcciones y pruebas criptográficas.
Una seed también puede haber sido copiada; posesión no siempre implica exclusividad.
5. Hardware wallets no eliminan hipótesis de compromiso
La seguridad depende también de firmware, supply chain, PIN/passphrase, interfaz de confirmación, host, backup y recovery.
Una firma legítima puede producirse sobre una transacción presentada engañosamente. “Firmado por hardware wallet” es relevante, pero no prueba por sí solo consentimiento informado.
6. Multisig: quién firmó y qué política estaba activa
Deben identificarse M-de-N, signers, cambios de claves, contrato/script, procedimiento de aprobación y firmas presentes.
Una transacción 2-de-3 demuestra dos autorizaciones criptográficas; atribuir cada clave y verificar el proceso corporativo son cuestiones adicionales.
7. MPC: no busque necesariamente una clave privada completa
En determinadas arquitecturas MPC, shares separados cooperan para firmar sin reconstruir una private key única.
Las preguntas cambian: threshold, participantes/shares, protección, recovery/re-sharing, dispositivos/servicios, logs de participación y aprobaciones humanas.
8. Proof of reserves no es prueba completa de solvencia o titularidad
Los marcos internacionales AML/CFT exigen cada vez más que los proveedores de servicios de activos virtuales mantengan registros capaces de vincular cuentas de clientes, custodia, transferencias y controles de riesgo. La actualización de FATF de 2026 destaca registro o licenciamiento, Travel Rule y supervisión efectiva como referencias transnacionales relevantes.[1]
Demostrar control de determinadas direcciones no prueba por sí solo todos los pasivos, segregación por cliente ni propiedad económica completa.
9. Hot, warm y cold wallets cambian el perfil de riesgo
Una investigación debe determinar tier afectado, actores autorizados, límites, rebalancing, alertas, HSM/MPC/multisig y segregación de funciones.
La causa de una pérdida puede estar en blockchain, aplicación, proceso operativo o gobernanza de claves.
10. Smart contract wallets y account abstraction
Wallets programables pueden incluir social recovery, guardians, spending limits, session keys, bundlers y paymasters.
La pericia puede requerir código, versión de implementación, módulos, guardian set y eventos de recovery. En estas arquitecturas, el código es parte de la evidencia.
11. La cadena de custodia digital sigue siendo necesaria
Logs internos, configuraciones, dumps, archivos de wallet y dispositivos físicos requieren preservación forense. ISO/IEC 27037 y NIST SP 800-86 ofrecen principios aplicables.[2][3]
Debe documentarse fuente, tiempo, operador, herramienta, versión, hashes, método de exportación y relación entre dato off-chain y txid.
12. Regulación y arquitectura de control
En distintas jurisdicciones, los VASP regulados pueden generar evidencia off-chain valiosa mediante debida diligencia, registros de transferencias, logs de custodia y controles de gobernanza. Esa información fortalece la atribución cuando se correlaciona con datos on-chain, pero no sustituye la verificación de la arquitectura técnica real de la plataforma.[1][4][5]
FATF también ha enfatizado custodia, unhosted wallets, stablecoins y DeFi.[6][7]
Esto aumenta la relevancia probatoria de políticas de claves, registros de custodia y controles internos.
13. Preguntas periciales útiles
¿arquitectura custodial, self-custodial, multisig, MPC o smart contract?
¿quién controlaba la autorización criptográfica?
¿quién podía iniciar una retirada?
¿qué factores de autenticación se exigían?
¿hubo recovery/reset?
¿qué registro interno se vincula al txid?
¿existió batching?
¿qué políticas y límites de aprobación operaban?
¿la transacción respetó esas políticas?
¿qué datos vinculan clave/cuenta con una persona?
14. Conclusión
En criptoactivos, “¿quién tenía la wallet?” rara vez es suficiente. Deben mapearse arquitectura de custodia, control criptográfico, workflow operativo y evidencia on-chain/off-chain.
Una transacción válida demuestra que se cumplieron condiciones criptográficas. La responsabilidad depende de gobernanza de credenciales, actores autorizados y controles fallidos o eludidos.
14A. Registros de custodia y trazabilidad analítica
Eventos del ledger interno, identificadores de retiro y transacciones on-chain pueden pertenecer al mismo flujo operativo, pero esa relación debe demostrarse mediante claves de correlación, timestamps, documentación de arquitectura y procedimientos de extracción. Los reportes regulatorios pueden aportar puntos adicionales de correlación, pero no prueban por sí solos titularidad, autorización de una operación específica ni solvencia integral.
Referencias
FATF. Seventh Targeted Update on Implementation of the FATF Standards on Virtual Assets/VASPs. 2026. https://www.fatf-gafi.org/en/publications/Fatfrecommendations/targeted-updated-virtualassets-vasps-2026.html
ISO/IEC.
ISO/IEC 27037:2012
. https://www.iso.org/standard/44381.html
NIST.
SP 800-86
. https://doi.org/10.6028/NIST.SP.800-86
FATF. Updated Guidance for a Risk-Based Approach to Virtual Assets and Virtual Asset Service Providers. https://www.fatf-gafi.org/content/dam/fatf-gafi/guidance/Updated-Guidance-VA-VASP.pdf
FATF. Targeted Report on Stablecoins and Unhosted Wallets — Peer-to-Peer Transactions. 2026. https://www.fatf-gafi.org/en/publications/Virtualassets/targeted-report-stablecoins-unhosted-wallets.html
FATF.
Targeted Report on Stablecoins and Unhosted Wallets
. 2026. https://www.fatf-gafi.org/en/publications/Virtualassets/targeted-report-stablecoins-unhosted-wallets.html
FATF.
Targeted Report on Regulatory Challenges from Decentralised Finance
. 2026. https://www.fatf-gafi.org/en/publications/Virtualassets/targeted-report-decentralised-finance-2026.html
NIST.
Blockchain Technology Overview — NISTIR 8202
. https://doi.org/10.6028/NIST.IR.8202
ISO/IEC.
ISO/IEC 27042:2015 — Guidelines for the analysis and interpretation of digital evidence
. https://www.iso.org/standard/44406.html
Nota editorial: la custodia es un problema de arquitectura y gobernanza de credenciales; blockchain registra solo una parte del proceso operativo.