Resumen
IP, identificadores de dispositivo y geolocalización aparecen con frecuencia en informes antifraude y análisis forenses. Son señales valiosas, pero ninguna debe confundirse, por sí sola, con identidad civil o autoría humana. Redes compartidas, Carrier-Grade NAT, VPN, proxies, dispositivos multiusuario y limitaciones de fingerprinting y ubicación pueden modificar completamente la interpretación. Este artículo propone un modelo basado en correlación, explica por qué una IP sin puerto y timestamp puede ser insuficiente bajo CGNAT y diferencia atribución de conexión, de dispositivo y de persona.
Palabras clave: IP; CGNAT; device fingerprint; geolocalización; atribución; evidencia digital.
1. Tres preguntas distintas suelen mezclarse
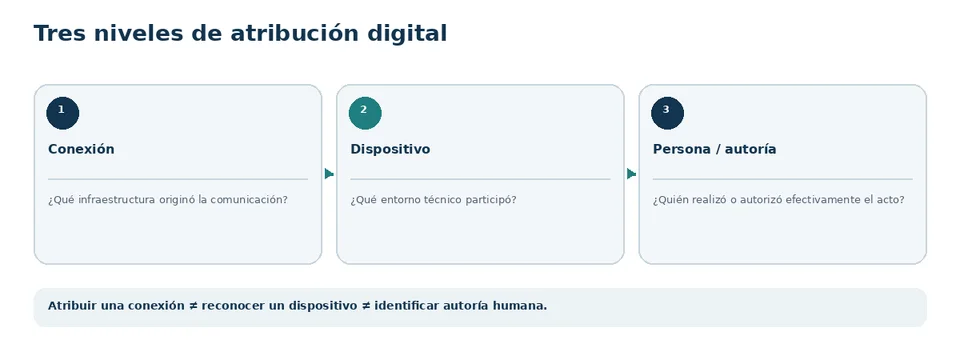
“Esa IP pertenece al cliente, por lo tanto realizó la operación” mezcla tres preguntas:
¿qué conexión de red originó la comunicación?
¿qué dispositivo o entorno participó?
¿qué persona operaba ese entorno?
La IP ayuda principalmente con la primera; atributos de dispositivo pueden reforzar la segunda; la tercera exige correlación adicional.
2. Qué representa realmente una dirección IP
Una IP identifica un punto lógico de red, no una persona. Incluso en una conexión residencial, varios usuarios y dispositivos pueden compartirla.
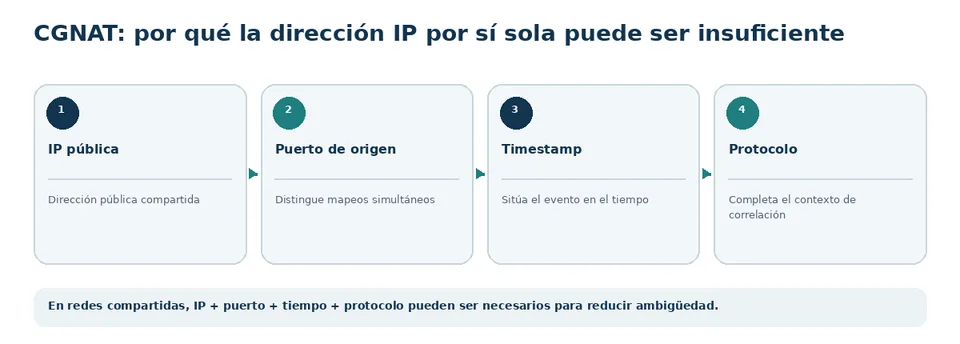
Con CGNAT, varios abonados pueden utilizar la misma IPv4 pública. Los documentos de IETF muestran que atribuir una conexión específica puede requerir IP pública + puerto de origen + timestamp + protocolo, junto con registros del operador.[1][2][3]
Por ello, un informe que solo incluya una IP puede carecer de datos suficientes para individualizar una conexión.
3. El tiempo forma parte de la identificación
Direcciones y puertos se reutilizan. La precisión temporal es esencial. IETF destaca la necesidad de sincronización adecuada porque pequeñas diferencias de reloj pueden crear ambigüedad.[3][4]
Deben verificarse huso horario, UTC/local, precisión, milisegundos cuando sean relevantes, fuente de sincronización, drift y eventuales normalizaciones posteriores.
4. Atribuir la conexión no equivale a atribuir a la persona
Una conexión puede servir a hogares, oficinas, hoteles, comercios, IoT o sesiones remotas. VPN y proxies pueden hacer que la IP observada sea la de un intermediario.
Una formulación más rigurosa es: “el tráfico observado fue asociado a determinada conexión o infraestructura de red”, no “la persona X realizó el acto”.
5. Device fingerprint: identidad probabilística del entorno
Los sistemas antifraude combinan características del navegador/dispositivo para reconocer o reidentificar un entorno: sistema operativo, versión, modelo, idioma, timezone, capacidades, identificadores de aplicación, características gráficas y de red.
W3C define browser fingerprinting como identificación o reidentificación mediante configuraciones o características observables y también advierte sobre sus implicaciones de privacidad.[5]
Un fingerprint no es necesariamente un número físico e inmutable; puede ser probabilístico y cambiar parcialmente.
6. Qué preguntar sobre un “device ID”
Debe determinarse quién lo genera, en qué capa existe, si persiste tras reinstalación, si cambia con actualizaciones, si depende de cookies, si es probabilístico, si posee binding criptográfico, si puede clonarse/reproducirse y si existe histórico.
Dos sistemas pueden llamar “device ID” a mecanismos con propiedades probatorias completamente distintas.
7. Dispositivo conocido no significa usuario conocido
Un aparato históricamente asociado a la cuenta es una señal relevante, pero puede haber sido prestado, robado, controlado remotamente, comprometido o utilizado bajo ingeniería social.
La convergencia con otros datos aumenta el soporte; no elimina automáticamente hipótesis alternativas.
8. Geolocalización: ¿qué tecnología produjo el dato?
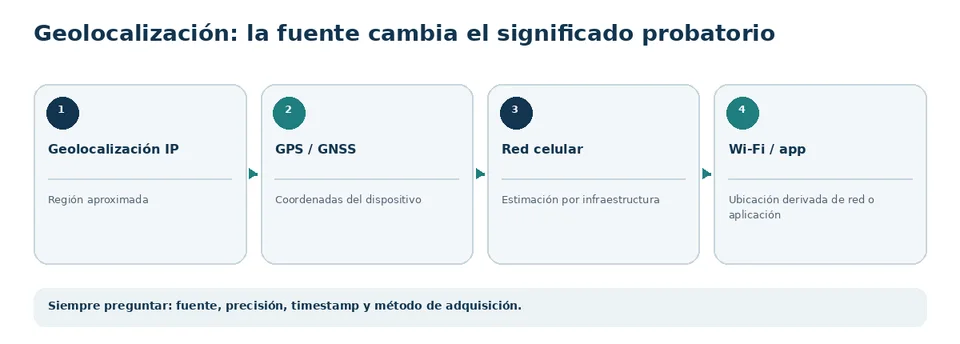
La ubicación puede proceder de GNSS/GPS, red celular, Wi-Fi, geolocalización por IP o información declarada. Su precisión es distinta.
Una coordenada sin fuente, precisión estimada, timestamp y método de adquisición tiene valor limitado.
9. Correlación multiseñal
Una atribución se fortalece cuando convergen dispositivo histórico, autenticación fuerte, red compatible, ubicación coherente, ausencia de resets y autorización transaccional específica.
También son relevantes divergencias: dispositivo nuevo, ubicación inédita, reset reciente, beneficiario nuevo o IP de VPN/datacenter.
La pericia debe evaluar hipótesis competidoras, no seleccionar solo señales favorables a una narrativa.
10. Preservación y auditabilidad
ISO/IEC 27037 aborda identificación, recolección, adquisición y preservación de evidencia digital.[6] NIST SP 800-86 proporciona un flujo forense estructurado.[7]
Para IP, fingerprint y geolocalización conviene conocer fuente, esquema, unidades, retención, cambios de arquitectura, filtros, integridad y metodología de algoritmos que producen campos derivados como device_risk.
11. Preguntas periciales más precisas
¿la IP era pública, privada o compartida por CGNAT?
¿se registró puerto de origen?
¿cuál es la precisión del timestamp?
¿pueden correlacionarse IP, puerto y hora con un abonado?
¿qué atributos forman el identificador de dispositivo?
¿es determinista, criptográfico o probabilístico?
¿el dispositivo ya había sido usado en la cuenta?
¿qué tecnología produjo la ubicación?
¿qué precisión tenía?
¿las señales convergen o presentan contradicciones?
12. Conclusión
IP, device fingerprint y geolocalización son señales potentes con alcance definido. IP ayuda a atribuir tráfico a infraestructura; el fingerprint reconoce un entorno; la ubicación estima o mide posición. Ninguno equivale por sí solo a autoría humana.
La conclusión más sólida surge de correlacionar red, dispositivo, autenticación, sesión, transacción y contexto.
En evidencia digital, precisión significa saber exactamente qué representa cada dato.
12A. La atribución como escalera inferencial
Una conclusión madura de atribución debe separar qué sustenta la atribución de una conexión de red, qué sustenta la asociación con un dispositivo o entorno informático y qué evidencia adicional permite inferir quién lo operaba. ISO/IEC 27042 e ISO/IEC 27043 ofrecen referencias metodológicas útiles para análisis documentado y procesos de investigación de incidentes.
Referencias
IETF.
RFC 6888
. https://www.rfc-editor.org/rfc/rfc6888
IETF.
RFC 6302
. https://www.rfc-editor.org/rfc/rfc6302
IETF.
RFC 6269
. https://www.rfc-editor.org/rfc/rfc6269
IETF.
RFC 7422
. https://www.rfc-editor.org/rfc/rfc7422
W3C.
Mitigating Browser Fingerprinting in Web Specifications
. 2025. https://www.w3.org/TR/fingerprinting-guidance/
ISO/IEC.
ISO/IEC 27037:2012
. https://www.iso.org/standard/44381.html
NIST.
SP 800-86
. https://doi.org/10.6028/NIST.SP.800-86
NIST.
SP 800-63-4
. 2025. https://csrc.nist.gov/pubs/sp/800/63/4/final
ISO/IEC.
ISO/IEC 27042:2015 — Guidelines for the analysis and interpretation of digital evidence
. https://www.iso.org/standard/44406.html
ISO/IEC.
ISO/IEC 27043:2015 — Incident investigation principles and processes
. https://www.iso.org/standard/44407.html
Nota editorial: la atribución concreta depende de la arquitectura, los registros originales y las hipótesis efectivamente discutidas.