Resumen
La expresión “operación autenticada” puede referirse a arquitecturas muy distintas: contraseña, OTP, token físico o lógico, biometría local, aprobación push, certificado, clave criptográfica o passkey. Para fines periciales, lo decisivo es comprender qué demuestra realmente el mecanismo, cómo se emitió, vinculó y recuperó la credencial y qué registros prueban su uso. Este artículo revisa los principales mecanismos contemporáneos a partir de NIST y WebAuthn Level 3 y plantea cómo convertir eventos de autenticación en evidencia técnicamente defendible.
Palabras clave: autenticación; biometría; token; MFA; WebAuthn; passkeys; fraude bancario.
1. “Autenticado” es una conclusión incompleta
La primera pregunta debe ser: ¿mediante qué mecanismo, con qué nivel de garantía y en qué contexto?
NIST SP 800-63B-4 distingue tipos de autenticadores y niveles de garantía, con resistencias distintas frente a phishing, replay, robo de credenciales y compromiso.[1]
Una contraseña demuestra conocimiento de un secreto; un OTP demuestra acceso temporal a un canal; una operación con clave privada demuestra control operativo de esa clave; la biometría puede limitarse a desbloquearla localmente. No son evidencias equivalentes.
2. Los tres factores clásicos y su arquitectura
Los factores suelen clasificarse como algo que se sabe, algo que se posee y algo que se es. MFA puede mejorar seguridad, pero el nivel real depende de la independencia entre factores y del procedimiento de recuperación.
La cronología forense debe incluir emisión de credenciales, alta de dispositivo, cambio de teléfono/e-mail, recuperación de cuenta, reset de contraseña/PIN, activación de token, cambios biométricos y revocación.
3. Contraseñas y PIN: conocimiento no es identidad
Una contraseña correcta es relevante, pero no explica cómo se obtuvo. Phishing, reutilización, malware, observación y compartición son hipótesis distintas. Deben analizarse intentos fallidos, origen, resets recientes y alertas.
4. OTP, SMS y tokens temporales
Un OTP reduce el valor de una contraseña estática robada, pero su fuerza probatoria depende del canal y del protocolo.
Un OTP por SMS demuestra que el código llegó a ser presentado al sistema; no necesariamente quién tenía el teléfono. SIM swap, ingeniería social y acceso remoto requieren evidencia adicional.
5. Biometría: verificación probabilística y arquitectura local
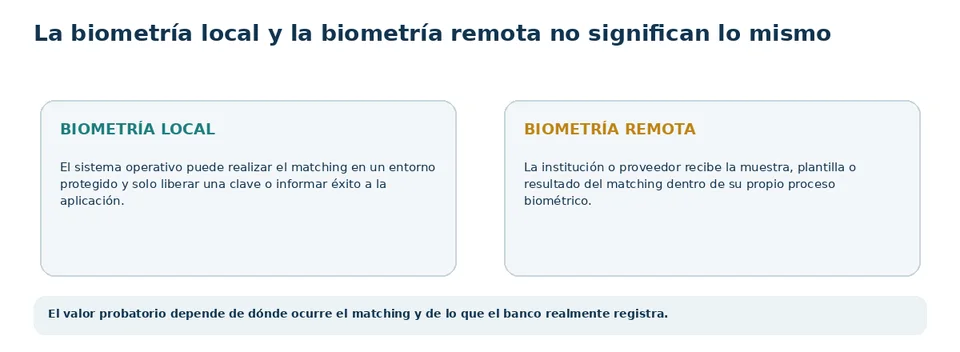
La biometría utiliza comparación probabilística. En muchos móviles, la aplicación bancaria no recibe una imagen biométrica: el sistema operativo verifica localmente y libera una clave u operación.
Por ello, deben examinarse modalidad, lugar del matching, almacenamiento del template, fallback por PIN, re-registros, liveness y operación liberada.
NIST actualizó en 2025 sus requisitos y consideraciones sobre biometría y fraude.[1][2]
6. Claves públicas, passkeys y WebAuthn
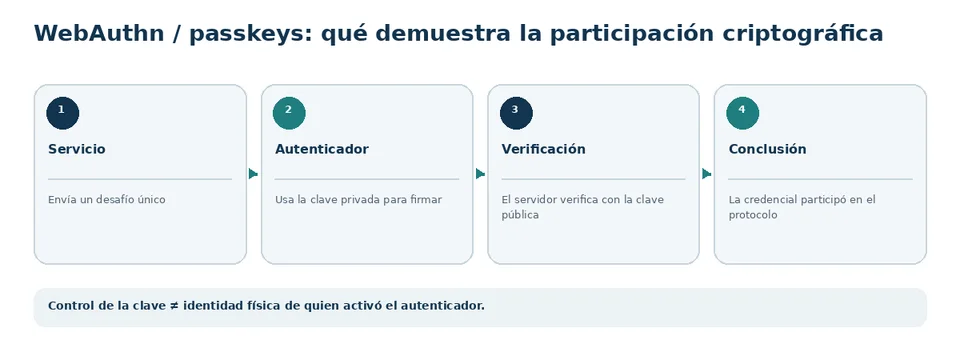
La autenticación de clave pública evita transmitir un secreto compartido: el autenticador usa una clave privada para crear una prueba criptográfica.
WebAuthn Level 3, Recomendación W3C de agosto de 2026, define credenciales de clave pública vinculadas al relying party y mecanismos de firma/attestation.[3]
Esto puede aportar evidencia fuerte de que una credencial participó en el protocolo, pero control de la credencial no equivale automáticamente a identidad física de quien la activó.
7. Push approval y fatiga de autenticación
Los ataques de MFA fatigue muestran que “push aprobado” también requiere contexto. Deben revisarse número y frecuencia de solicitudes, contenido mostrado, requisito de PIN/biometría, confianza del dispositivo y posibles eventos de recuperación.
8. Autenticación de sesión y autorización de transacción son distintas
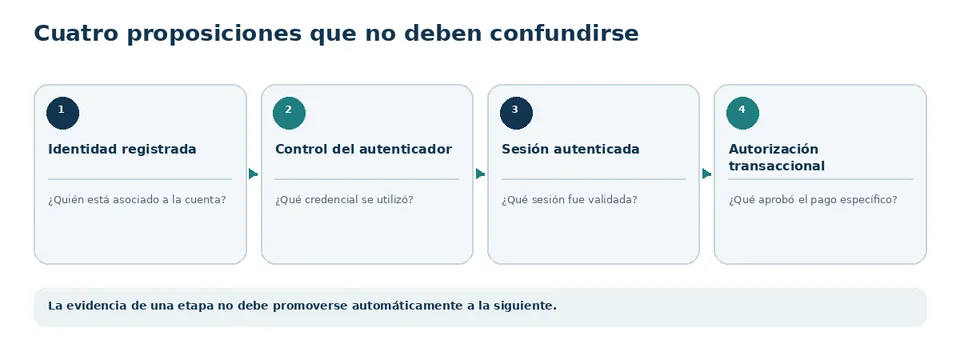
Un usuario puede autenticarse y realizar una operación mucho después dentro de la misma sesión. La pericia debe distinguir login, step-up y autorización específica.
Afirmar que una transferencia “usó biometría” exige demostrar que la biometría estaba vinculada a esa operación y no únicamente al login anterior.
9. Evidencia que conviene preservar
identificadores de credencial sin secretos;
fechas de emisión y vinculación;
histórico de dispositivos;
logs de autenticación/autorización;
mecanismo utilizado;
pruebas criptográficas cuando proceda;
recovery/reset;
notificaciones;
timestamps sincronizados;
session IDs;
versiones de app/SO;
logs antifraude.
ISO/IEC 27037 y NIST SP 800-86 aportan principios para preservación y análisis estructurado.[4][5]
10. Preguntas periciales que discriminan hipótesis
¿qué autenticador se utilizó?
¿la autenticación ocurrió en login o en la operación específica?
¿el método era resistente a phishing?
¿hubo alta o recovery reciente?
¿qué dispositivo contenía la clave/token?
¿existía fallback menos robusto?
¿el servidor conserva prueba criptográfica o solo un flag derivado?
¿recovery tiene seguridad equivalente al flujo normal?
¿convergen autenticación, dispositivo, red, sesión y comportamiento?
11. Conclusión
MFA, biometría, passkeys y autenticación criptográfica pueden mejorar significativamente seguridad y evidencia. Ninguna tecnología elimina la necesidad de interpretación.
La pregunta correcta no es solo “¿el sistema aceptó la autenticación?”, sino qué credencial, en qué etapa, bajo qué condiciones, cómo fue emitida o recuperada y hasta dónde permite inferir autoría humana.
11A. Actualización metodológica 2026
Conviene mantener separadas cuatro proposiciones: verificación de identidad, posesión/control del autenticador, autenticación de la sesión y autorización de la transacción específica. El desbloqueo biométrico local también es distinto de una verificación biométrica remota. En entornos de passkeys sincronizadas, la recuperación de cuenta y el alta de nuevos dispositivos pueden ser tan relevantes como el terminal en el que se observó el evento.
Referencias
NIST.
SP 800-63B-4
. 2025. https://csrc.nist.gov/pubs/sp/800/63/b/4/final
NIST.
SP 800-63-4
. 2025. https://csrc.nist.gov/pubs/sp/800/63/4/final
W3C.
Web Authentication Level 3
. 2026. https://www.w3.org/TR/webauthn/
ISO/IEC.
ISO/IEC 27037:2012
. https://www.iso.org/standard/44381.html
NIST.
SP 800-86
. https://doi.org/10.6028/NIST.SP.800-86
ISO/IEC. ISO/IEC 19795-1:2021 — Information technology — Biometric performance testing and reporting — Part 1: Principles and framework. https://www.iso.org/standard/73515.html
ISO/IEC.
ISO/IEC 27042:2015 — Guidelines for the analysis and interpretation of digital evidence
. https://www.iso.org/standard/44406.html
ISO/IEC. ISO/IEC 30107-3:2023 — Information technology — Biometric presentation attack detection — Part 3: Testing and reporting. https://www.iso.org/standard/79520.html
Nota editorial: la autenticación es una propiedad del protocolo y la credencial; la autoría humana requiere correlación contextual con otras evidencias.